



Пять точек хрупкости России: Удары по "Яндексу" лишь цветочки. Мишени для диверсий и паники уже определены
Вы ещё помните историю с "пандемией чумы в России?" Пропагандистский удар получился сильным, но его последствия уже не чувствуются. Зато следующая атака оказалась реальной – враг целенаправленно ударил по дата-центрам "Яндекса", буквально обрушив целые отрасли. Это можно было предвидеть и заранее минимизировать урон. Попробуем предсказать, в какие ещё слабые места будет бить враг в близком будущем.
Ну всё, приехали. Ни документы отправить, ни доставку еды заказать, ни такси вызвать, ни счёт оплатить. Зато – цифровизация, блин,
– предприниматель Егор, владелец небольшого бизнеса, всю жизнь бывший пионером всевозможных передовых ИТ-технологий, раздражённо отбрасывает в сторону бесполезный смартфон.
И грустно добавляет, глядя на угрюмо молчащую приставку "Алиса":
И даже музыку не послушать.
Этот занимательный монолог прозвучал после нашей оживлённой дискуссии о последствиях атак Украины по дата-центрам "Яндекса".
Крупнейший технический сбой в работе платёжного сервиса уже привёл к большим проблемам. Люди не могли запустить приложение, некорректно отображался баланс, зависли переводы по СБП и другим формам оплаты. Более того, "легли" кассы и платёжные терминалы многих крупных ретейлеров, чьи системы были завязаны на "Яндекс". Покупателям пришлось экстренно переходить на наличные, от которых нас так старательно отучает Центробанк.
Эффект получился не меньшим, чем от ударов по НПЗ.
Конечно, "Яндекс" столкнулся с беспрецедентной атакой. Минцифры совместно с Минобороны решает вопрос прикрытия этих объектов. Но при том объёме атаки, то, что эти сервисы продолжают функционировать, показывает, что коллеги сделали необходимое по резервированию,
– успокоил главы Минцифры Максут Шадаев.
Это, конечно, здорово, что главный цифровизатор России наконец задумался о том, чтобы прикрывать такие объекты. Но тут встаёт много вопросов.
Русский интернет сломали. Кто и зачем это сделал? Раскрываем главных получателей миллиардных барышей
Во-первых, что мешало это сделать раньше? Кто гениально придумал сложить все яйца в одну корзину – доверить едва ли не всю чувствительную цифровую инфраструктуру, включая госсектор, одному ИТ-гиганту, причём частному? Пусть даже серверы разнесены по нескольким центрам, всё равно это огромнейший риск. А во-вторых, неужто никто не понимал, что наши удары по вражеским ЦОДам вызовут симметричный ответ?
Это логика современной войны. Мы выносим их энергетическую инфраструктуру – они, накопив силы, делают то же самое. Мы уничтожаем их топливные мощности – и они начинают бить по нашим НПЗ. Мы разрушили их крупнейшие логистические центры (не все, впрочем) – они принялись атаковать склады "Вайлдберриз" и "Озона", после чего Россия стала выжигать вообще буквально все основные украинские склады, используемые для военных нужд.
А с осени стартовала наша кампания по целенаправленному разрушению ИТ-инфраструктуры Украины:
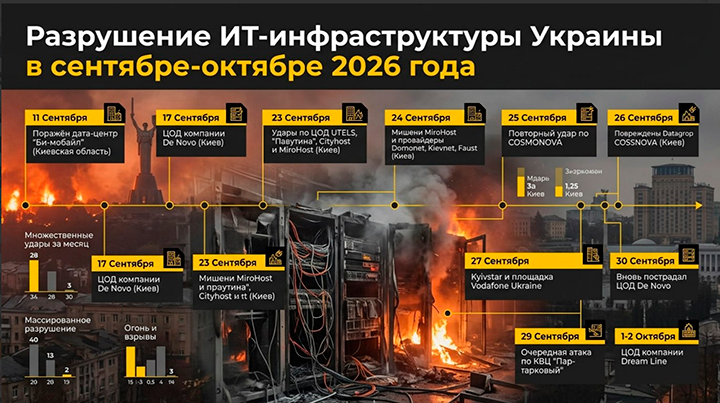 Инфографика: Царьград
Круто? Да. Хотя хотелось бы в очередной раз спросить, отчего этого не было сделано с самых первых дней СВО? Ведь мы бы лишили врага значительной части возможностей – от координации войск и передачи разведданных до пропаганды. А сейчас эффект получился не такой мощный. Тотального цифрового коллапса на Украине не произошло.
Здесь есть несколько причин. Прежде всего, они успели физически вывести основную долю критических государственных данных, реестров и коммерческих бэкапов ещё в 2022-м на серверы стран ЕС. Далее, в отличие от нас, которые сделали ставку на глобализацию и масштабирование, там рынок рассредоточен, поэтому украинский цифровой тыл состоит из множества (сотен, если уточнять) независимых провайдеров и десятков распределённых площадок. Кроме того, не зря задолго до старта нашей СВО там денно и нощно работали западные спецы, американские и британские. Поскольку их усилиями для ВСУ были созданы обособленные каналы связи, закрытые контуры и отдельное резервирование,
– пояснил источник "Первого русского" в ИТ-сфере.
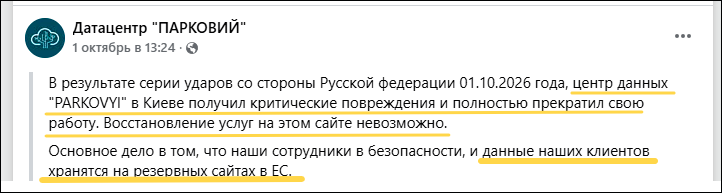 Противник подтверждает слова нашего источника – все данные давным-давно спрятаны на серверах в Европе//Скриншот поста в соцсети
А вот три вражеские атаки – причём дроновые, не ракетные – по дата-центрам "Яндекса" (в ночь на 8 октября – в Сасово под Рязанью, где находились два из трёх суперкомпьютеров корпорации; на 9 октября – в Калужской области; на 11 октября – во Владимирской области) привели к ощутимым проблемам. В России порядка 250 ЦОДов, но эти – из крупнейших.
Цифровая зависимость
И это – одна из тех точек уязвимости, на которые нельзя не обратить внимания. Никаких секретов мы не раскрываем: вся информация есть в открытых источниках. Её презентовали как отечественные технологические прорывы, гордились и всячески превозносили.
Что произошло, помимо нарушения работы привычных сервисов, на которые "подсели" многие-многие жители страны?
Физическое уничтожение дата-центров наносит удар по самой уязвимой точке нынешней экономики – единой цифровой экосистеме, где физические товары не могут легально перемещаться без "одобрения" серверов. У нас эта система выстроена на базе нацплатформы маркировки "Честный знак", чьи серверы и облачные мощности критически зависят от бесперебойной работы как раз крупнейших ЦОДов,
– отмечает собеседник Царьграда в отрасли.
Суть в том, продолжает он, что эта маркировка работает в режиме реального времени. И на каждом этапе – буквально: от завода до кассы – система обязана подтвердить подлинность кода Data Matrix. Потому потеря связи с серверами или их разрушение ведут к ступору по всей цепочке:
- Коллапс на кассах (т.е. блокировка продаж). В России действует режим разрешительного контроля на кассах для большинства маркированных товаров (молоко, вода, пиво, корма для животных и др.). И если сервер не отвечает на запрос кассы при сканировании товара, продажа автоматически блокируется.
- Паралич на предприятиях. Производитель не может выпустить продукцию с конвейера без генерации и нанесения кодов, а также без отправки отчёта в систему. Если дата-центр, обслуживающий эмиссию кодов, отключен, заводы вынуждены останавливать линии выпуска скоропортящихся продуктов (молока, сыров), так как их негде хранить.
- Слепота логистики. Даже все перемещения коробок и паллет между складами оформляются через электронный документооборот (ЭДО), который также интегрирован с маркировкой и располагается в тех же атакованных облаках.
Это, кстати, уникальная наша система. Нигде в мире нет такой зависимости от цифры. Европейские и американские производители очень удивились бы, узнав, что не могут упаковать пачку сыра без доступа к какому-то загадочному серверу, проверяющему невесть что и берущему за это деньги.
А если повреждения этих серверов станут критическими (тьфу-тьфу, пока выдержали), запустится цепочка скрытых процессов, которые будут разрушать уже саму экономику. Сначала – кризис страхования и юридический тупик (суды между поставщиками и реализаторами), "цифровой откат" регулирования и расцвет чёрного рынка (переход на "ручной режим", это уже частично происходит сейчас), ну и, увы, технологический тупик – "железо"-то под санкциями, а наши цифровизаторы задачу президента по тотальному импортозамещению, поставленную много лет назад, толком так и не выполнили.
"Целые отрасли лягут за минуту": Блокируя русским интернет, чиновники готовят катастрофу
Итог: гиганты вроде "Яндекса", пожалуй, выживут за счёт резервов и госпомощи, но тысячи мелких сервисов (онлайн-записи в салоны красоты, ПО для небольших интернет-магазинов, службы доставки), арендовавших мощности в пострадавших ЦОД, потеряют свои данные.
И "Честный знак" – лишь малая часть цифровой зависимости. Есть ещё система "ВетИС" (Россельхознадзор) – электронная ветеринарная сертификация, отвечающая за контроль перемещения любого сырья животного происхождения (мясо, молоко, рыба). Есть ЕГАИС, система учёта продаж алкоголя (обязательна 10 лет, "палёнки" меньше не стало). Есть региональные транспортные системы (онлайн-покупка билетов), муниципальные геоинформационные системы (ГИС), отслеживание перевозок ("Платон"), даже элементарная продажа лекарств.
На ход вперёд
Пока народ судорожно пытался найти возможность вывести деньги из платёжных систем и скачать документацию и фотографии из облачных хранилищ "Яндекса", в Минцифры вдруг задумались, как защитить оставшуюся инфраструктуру. Которую с такой любовью к деньгам выстраивали за счёт наших налогов.
Одна из идей для защиты ИТ-сектора от будущих прилётов – постепенный отказ от существующих огромных стационарных дата-центров (которые, как кто-то заметил, "большие и хорошо горят") в пользу модульных и контейнерных ЦОДов. Ущерб при поражении будет невелик, объекты можно перемещать и прятать. А пока необходимо организовать физическое прикрытие уцелевших ИТ-объектов системами ПВО и РЭБ. Высказываются запоздалые идеи о том, чтобы разместить те объекты, которые нельзя "упаковать" компактно, в бункеры и подземных укрытиях.
Но это – решение уже возникших проблем. Тех, на которые просто "забили" коммерсанты Минцифры. Тех, на которые заставил обратить внимание враг. Ранее это были НПЗ и электростанции, потом – складские помещения маркетплейсов, теперь вот – дата-центры.
А что, если думать на ход вперёд? Если попытаться понять, куда ударят в следующий раз?
Всем известно, что традиционно под защитой находятся объекты Минобороны, Росатома, Роскосмоса и т.д. Однако критическая связность страны держится на объектах, которые формально не имеют статуса стратегических, но зачастую именно их выход из строя парализует целые регионы. Примеры очевидны:
- узловые подстанции 220/500 кВ, питающие одновременно и города, и воинские части;
- сортировочные ж/д узлы, где сходятся грузопотоки ВПК и гражданской экономики;
- магистральные газораспределительные сети;
- хранилища промышленных химикатов (аммиак, хлор);
- крупные склады ГСМ и т.д.
И для всех этих объектов есть несколько видов угроз.
Как нас будут атаковать
1. Физические атаки. Это не только диверсии и налёты на дата-центры, НПЗ, склады, газопроводы и порты. Если там есть плотная защита в виде ПВО и РЭБ – такие объекты в относительной безопасности. Нет – получаем сначала имиджевый урон ("русские не могут защитить критическую инфраструктуру тылов"), затем отложенный эффект в виде роста цен на то же топливо и очереди на АЗС, перебои с логистикой, дефицит товаров, банкротство малого бизнеса, нарушение цепочек экономических связей и пр. Результат – народное недовольство, брожение в умах и так далее.
2. Нарушение функционирования целых отраслей. Сам объект цел, но его работа прекращается или серьёзно страдает. Речь, в частности, о коммунальных авариях. Как это было, например, в Кандалакше 18 декабря 2023 года. Там, в Мурманской области, в минус 20 без тепла остались свыше 231 тыс. чел. в двухстах домах, были отключены от тепла детсады и школы. Через месяц ситуация повторилась. Предписаний теплосети до аварии в открытом реестре проверок не найдено. Минстрой в марте нынешнего года оценивал средний износ коммунальных сетей около 40%, а в отдельных регионах до 80%. О чём это говорит? Не нужно разрушать котельную. Достаточно одного прорыва в лютый мороз, и всё – дальше невыносимые условия сделают своё дело.
Ситуация, по мнению источников Царьграда в отрасли, усугубляется наличием постановления №336 от 10 марта 2022 года, которое приостановило плановые проверки бизнеса. Мораторий продлён до конца 2029-го. Из него выведены объекты I и II классов, а также для объектов чрезвычайно высокого риска (школ, роддомов, объектов водоподготовки и др.). Большинство дамб, теплосетей, промышленных складов и небольших опасных производств. Их не проверяют. А если и проверяют – к качеству и бескорыстности этих проверок есть много вопросов. При словах "пожарный инспектор" рука ответственного тянется не к огнетушителю, а в карман.
Кроме того, с 28 сентября с.г. действует отдельный мораторий на проверки после атак БПЛА – речь об объектах, пострадавшие от дронов: они освобождаются от контрольных мероприятий. Вроде и верно, им и так тяжко. Однако именно повреждённые объекты нуждаются в проверке состояния больше всего.
3. Провокации. Создаётся лишь видимость серьёзного инцидента, которая сама вызывает последствия. Это как раз пример Иркутска с "эпидемией чумы". Дальше за дело берётся пропаганда. Когда в Нью-Йорке 5 октября объявили режим ЧС из-за кори, жители города этого просто не знали, зато очень сочувствовали знакомым в России из-за мифической чумной угрозы.
"В России чума. Самое страшное скрыли". Смерть лаборантки противочумного института была неслучайной?
4. Спекуляции. Реальная или мнимая угроза используется, чтобы заработать – на скачке цен, дефиците, закупках. Даже сейчас дружественные китайцы наверняка немного приподнимут цены на оборудование, которое мы будем закупать у них взамен утраченного. В топливной отрасли гиганты под шумок дефицита существенно подняли оптовые цены, после чего обвинили малые сети в подорожании розницы.
5. Информационно-психологический эффект. Бывает, что физического ущерба нет вовсе или же практически нет, но общество считает, что он есть. Та же история с Иркутском, которая ввиду отсутствия внятных объяснения с самого первого дня ЧП с лаборанткой вызвала если не панику, то ощутимый резонанс. Количество запросов со словом "чума" выросло на 2000%, посольство США призвало своих граждан покинуть страну.
Теперь представьте тот же механизм – но не с чумой, а с водой. Не нужно отравлять водоканал. Достаточно вброса: "В таком-то районе обнаружено превышение содержания хлора/аммиака, есть пострадавшие". А люди уже не доверяют официальным опровержениям – в них слишком много лжи.
Орск был обречён: Диверсия государственного масштаба в русском тылу
Или с железной дорогой. Не нужно взрывать мост. Достаточно серии сообщений типа "на таком-то направлении обнаружены дефекты пути". Поверят не опровержению, а слуху.
Или с лекарствами. Не нужно создавать дефицит. Довольно вброса в соцсети: "Завтра поставки прекратятся". И даже гипотетическая опасность заставит смести с прилавков аптек антибиотики.
Или с вероятным коллапсом онлайн-банкинга: а ну, как обрубят СБП-оплату или заблокируют карты? Нужно бежать снимать наличные. Статистика подтверждает: по прогнозу ЦБ, в текущем году объём наличных средств в обращении вырастет на 3,7 трлн рублей – огромная цифра. И это – про недоверие в способность власти защитить своих граждан.
Что с того?
К военным вопросов нет. Они делают своё дело. А вот гражданская система управления до сих пор живёт в мирное время. Не успевает реагировать на вызовы. Не умеет упреждать действия врага. И, главное, не разговаривает с людьми. Люди для неё – кормовая база, чьё дело – платить налоги и молчать.
Эта система заранее избавила себя от ответственности за происходящее: дескать, военные воюют, к ним и вопросы. Никто не виноват в успешных ударах врага – оно само прилетело.
Посмотрите на новости – люди больше ждут вмешательства в события Трампа и Маска, чем защиты и поддержки от собственных мэров и губернаторов. Всё это облегчает врагу нанесение как военных (ВСУ), так и информационно-психологических (ЦИПСО) ударов.
На уровне каждого региона необходимо определить список критически уязвимых объектов, провести проверки на каждом без всяких мораториев и разработать меры защиты. Хотя бы укрыть антидроновой сеткой для начала. В составлении списка должны участвовать представители армии.
Государственным структурам нужно радикально повысить оперативность и прозрачность информирования граждан при любых ЧП. Лишить почвы любые информационные вбросы, панические слухи и спекуляции, нацеленные на дестабилизацию общества изнутри.
Наконец, должно прозвучать страшное для любого чиновника слово "децентрализация". Война ближайших десятилетий – это удары ракет и беспилотников по инфраструктуре. Время гигантских объектов уходит в прошлое. Лучше 1000 маленьких НПЗ, дата-центров, складов, чем 10 больших. Рассредоточение объектов к тому же создаст рабочие места по всей России – можно успеть, пока она вся не переехала в Москву, Петербург и ещё пару миллионников.
И эту работу нельзя останавливать даже после нашей неизбежной Победы.